MCP 连接器(参考)
TaTi 并不把所有集成逻辑塞进 Web 二进制:每个领域(Slack、云、数据库…)由 MCP 桥提供服务 —— 兼容 Model Context Protocol 的小型 HTTP 服务。用 Docker Compose(或手动)运行后,在界面 设置 → MCP 服务器 注册 URL(仓库预设对应服务名与 /mcp 路径)。界面 预设网格见 简介 — 新建 MCP 服务器。
提示
下表端口为 .env.example 默认主机端口,可修改:请保持 .env、docker compose 与 TaTi 中保存的 URL 一致(例如修改 MCP_SLACK_PORT 后,http://localhost:…/mcp 也会变)。
MCP 架构(总览)
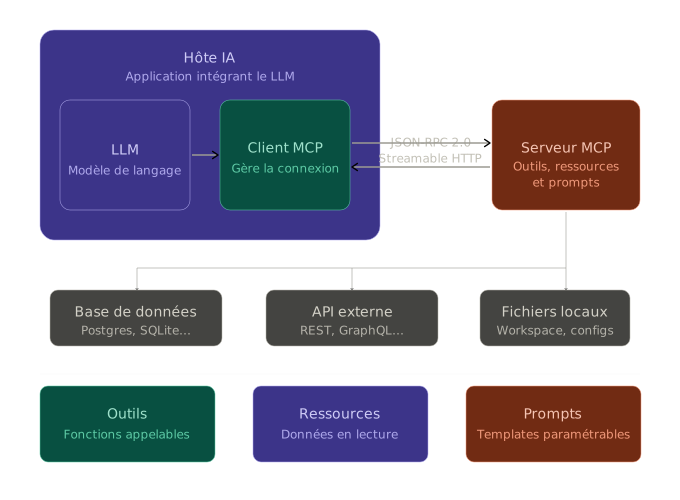
该图展示了职责分层:
- TaTi UI / API:编排对话,决定调用哪些工具,并汇总结果。
- MCP 服务器:通过统一 MCP 接口暴露专用能力(Slack、GitHub、数据库、云、可观测性)。
- 目标系统:位于 MCP 连接器之后,继续使用各自权限、令牌与防护策略。
- 核心收益:新增业务域通常只需接入新的 MCP 服务器,无需改动 TaTi 核心。
MCP 调用流程(分步)
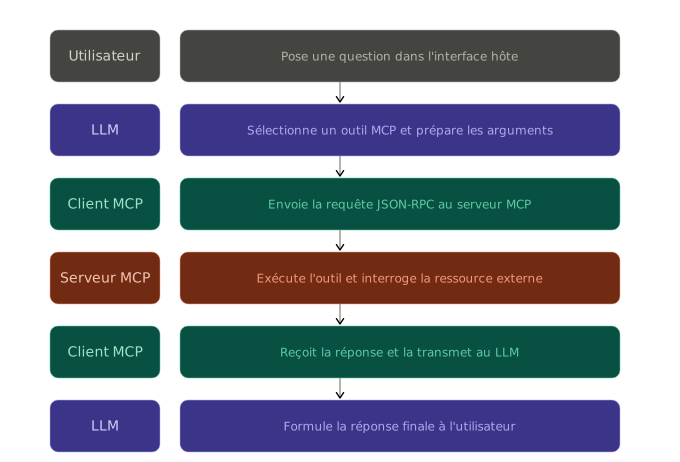
一次典型 MCP 调用的执行周期:
- 用户在 TaTi 中发起请求。
- 模型判断需要调用 MCP 工具(如 dashboard、SQL、工单、可观测性)。
- TaTi 携带必要上下文调用对应 MCP 服务器。
- MCP 服务器在外部系统执行动作并返回结构化结果。
- TaTi 基于返回数据组织并输出最终答复。
安全提示:实际权限来自服务器使用的令牌/账号,而不是模型本身。
汇总表
| 连接器 | 主机端口(默认) | 典型 URL(Compose 网络) | 关键变量 |
|---|---|---|---|
| OpenMetadata | 8001 | http://mcp-openmetadata:8001/mcp | OPENMETADATA_URL, OPENMETADATA_JWT |
| Metabase MCP | —(HTTPS) | https://YOUR-METABASE/api/mcp | OAuth 2.0 access token,Metabase 侧 MB_SITE_URL |
| Tableau MCP | 8024→容器 3927 | http://mcp-tableau:3927/tableau-mcp | TABLEAU_SERVER_URL、TABLEAU_SITE_NAME、TABLEAU_PAT_*(或 OAuth) |
| PostgreSQL | 8002 | http://mcp-postgres:8002/mcp | MCP_POSTGRES_DATABASE_URL, MCP_POSTGRES_READ_ONLY |
| 8003 | http://mcp-pdf:8003/mcp | MCP_PDF_PUBLIC_BASE_URL | |
| Notion | 8004 | http://mcp-notion:8004/mcp | MCP_NOTION_TOKEN |
| GitHub | 8007 | http://mcp-github:8007/mcp | MCP_GITHUB_TOKEN |
| GitLab | 8008 | http://mcp-gitlab:8008/mcp | MCP_GITLAB_TOKEN, MCP_GITLAB_URL |
| Atlassian MCP | —(HTTPS) | https://mcp.atlassian.com/v1/mcp | OAuth 2.1 access token |
| monday.com MCP | —(HTTPS) | https://mcp.monday.com/mcp | OAuth access token(可选 Api-Version header) |
| Linear MCP | —(HTTPS) | https://mcp.linear.app/mcp | OAuth 2.1 access token |
| Elasticsearch | 8009→容器 8080 | http://mcp-elasticsearch:8080/mcp | MCP_ELASTICSEARCH_* |
| Discord | 8010 | http://mcp-discord:8010/mcp | MCP_DISCORD_* |
| Filesystem | 8011 | http://mcp-filesystem:8011/mcp | MCP_FILESYSTEM_ROOT |
| AWS | 8012 | http://mcp-aws:8012/mcp | AWS_* |
| Azure | 8013 | http://mcp-azure:8013/mcp | AZURE_* |
| GCP | 8014 | http://mcp-gcp:8014/mcp | GCP_* |
| Email SMTP | 8015 | http://mcp-email:8015/mcp | SMTP_* |
| Dagster | 8016 | http://mcp-dagster:8016/mcp | DAGSTER_GRAPHQL_URL, DAGSTER_API_TOKEN |
| Apache Airflow | 8017 | http://mcp-airflow:8017/mcp | AIRFLOW_BASE_URL、AIRFLOW_USERNAME / AIRFLOW_PASSWORD |
| dbt Cloud | 8018 | http://mcp-dbt:8018/mcp | DBT_CLOUD_DISCOVERY_URL、DBT_CLOUD_TOKEN、DBT_CLOUD_ENVIRONMENT_ID |
| dbt Core | 8019 | http://mcp-dbt-core:8019/mcp | DBT_CORE_HOST_PROJECT、DBT_PROFILES_DIR、DBT_ALLOW_MUTATIONS |
| Slack | 8006 | http://mcp-slack:8006/mcp | MCP_SLACK_* |
| Grafana | 8020 | http://mcp-grafana:8020/mcp | MCP_GRAFANA_* |
| Prometheus | 8021 | http://mcp-prometheus:8021/mcp | MCP_PROMETHEUS_* |
| Salesforce MCP | —(HTTPS) | https://api.salesforce.com/... | MCP_SALESFORCE_MCP_URL, SALESFORCE_OAUTH_CLIENT_ID, access token |
| HubSpot MCP | —(HTTPS) | https://mcp.hubspot.com/ | HubSpot MCP auth app + OAuth access token |
| Zendesk MCP | 8025 | http://mcp-zendesk:8025/mcp | ZENDESK_SUBDOMAIN, ZENDESK_EMAIL, ZENDESK_API_KEY |
| ServiceNow MCP | 8026 | http://mcp-servicenow:8026/mcp | SERVICENOW_INSTANCE_URL, basic/token/OAuth auth |
| Datadog | —(HTTPS) | 见 Datadog 小节 | MCP_DATADOG_* + 头字段 |
| Google Gmail/日历 | —(HTTPS) | Google MCP 端点 | GOOGLE_*, OAuth |
| Moodle | —(HTTPS) | Moodle 插件 URL | MCP_MOODLE_* |
下文按 角色、典型用途、桥接通常暴露的能力、配置 与 常见坑 说明。
MCP OpenMetadata
角色:查询(并可选择性修改)OpenMetadata 元数据的 MCP 工具 —— 表、列、词汇表、标签、血缘、业务属性。
典型用途:「哪张表支撑该报表?」「数据集负责人是谁?」「展示 customers 周围血缘。」
配置:Compose 服务 mcp-openmetadata,端口 8001。TaTi 中 URL:http://mcp-openmetadata:8001/mcp。变量:OPENMETADATA_URL、OPENMETADATA_JWT,可选 OPENMETADATA_ALLOW_MUTATIONS、OPENMETADATA_WRITE_CONFIRM_TOKEN。
WARNING
目录写入敏感:在流程验证前保持 OPENMETADATA_ALLOW_MUTATIONS=false。
MCP Metabase
角色:连接 Metabase 实例内置的 MCP 服务器(/api/mcp),用于探索 BI 元数据、查询 tables 与 metrics、创建 questions,并生成 dashboards。返回结果受授权用户在 Metabase 中的权限限制。
典型用途:
- 用关键词或自然语言搜索 tables、metrics 与 Metabase questions。
- 通过
construct_query、execute_query或query构造并执行受控查询。 - 根据业务 brief 创建 questions 与 dashboards。
- 使用真实 table 名、字段与示例值生成 file-based dashboards。
- 将 Metabase 指标上下文与 Slack、Linear、GitHub、Jira 或 monday.com 结合解释 KPI。
Metabase 配置:
- 使用支持 AI/MCP 的 Metabase 0.61+。
- 打开 Admin → AI → MCP。
- 启用 MCP server。
- 允许需要的客户端(Cursor / VS Code、Claude、ChatGPT),或添加 self-hosted 客户端域名。
- 确认 Site URL 或
MB_SITE_URL与 TaTi 使用的公网 URL 完全一致。
TaTi 配置:
- 在 TaTi 中使用 preset Metabase。
- 将 URL 替换为你的 endpoint:
https://<your-metabase>/api/mcp。 - Headers JSON:json
{ "Authorization": "Bearer <YOUR_METABASE_ACCESS_TOKEN>" } - 启用服务器并点击 Test。
Metabase 使用内置 OAuth 2.0 server。TaTi 可以使用 Bearer token 调用该 endpoint,但 UI 内还没有完整 OAuth flow。若 OAuth 没有显示授权页就失败,请先检查 MB_SITE_URL / Site URL。
暴露工具:search、get_table、get_table_field_values、get_metric、get_metric_field_values、construct_query、execute_query、query、create_question、create_dashboard。
官方文档:Metabase MCP server
MCP Tableau
角色:连接 Tableau 官方 MCP 服务器(@tableau/mcp-server),访问 Tableau Cloud 或 Tableau Server 中的 published datasources、workbooks、projects、views、custom views、VizQL Data Service 查询、metadata 与 Tableau Pulse。
典型用途:
- 列出并搜索 Tableau datasources、workbooks、projects 与 views。
- 读取 published datasource 的字段 metadata。
- 通过
query-datasource执行 VizQL 查询。 - 获取 views 与 custom views 的 CSV 数据或图片。
- 查询 Tableau Pulse:metric definitions、metrics、subscriptions、insight bundles 与 insight briefs。
- 将 Tableau KPI 与 Metabase、Slack、Linear、Jira、GitHub 或 monday.com 上下文结合分析。
MCP 架构:Tableau + Atlassian
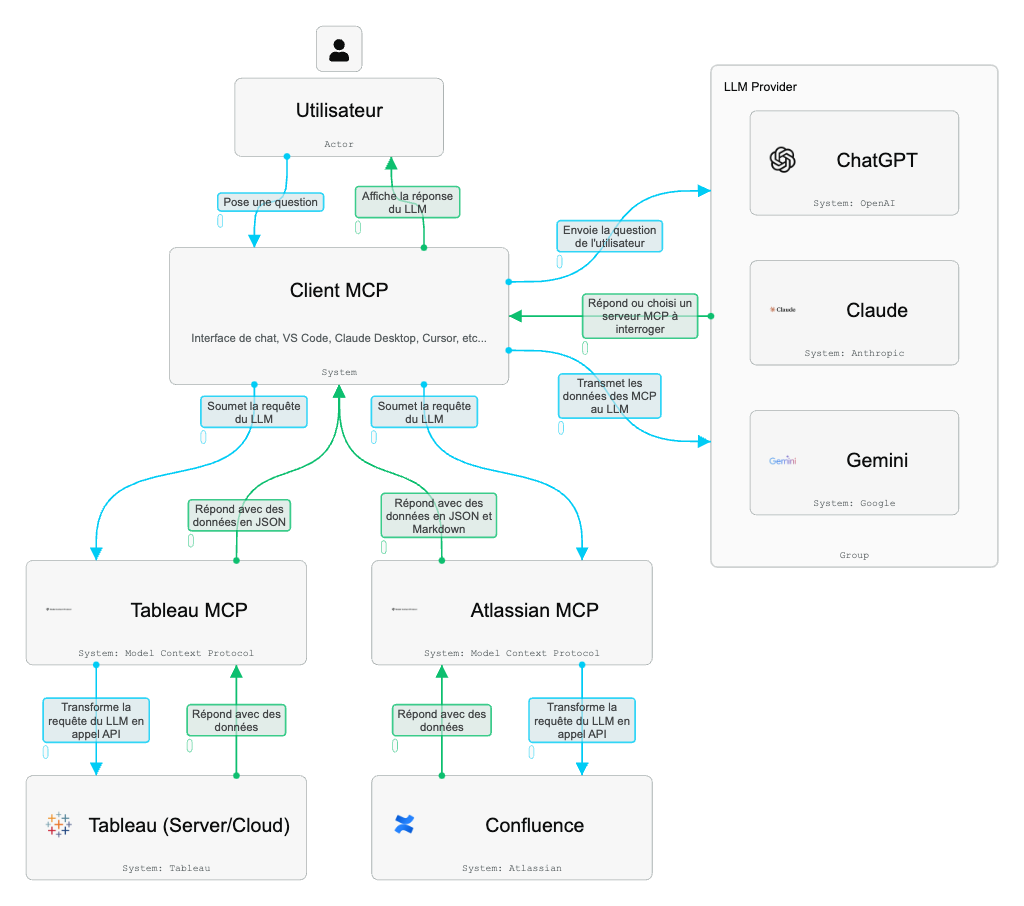
在这个模型中,MCP client(Cursor、Claude Desktop、VS Code 或 TaTi)负责调度调用:LLM 选择要使用的工具,client 再把请求转发给对应的 MCP server。Tableau MCP 将请求转换为 Tableau Server/Cloud API 调用(REST、Metadata、VizQL、Pulse),而 Atlassian MCP 将动作转发到 Confluence/Jira。LLM 接收 JSON/Markdown 结构化响应后,再组合成面向用户的答案。
部署 Tableau MCP server:
官方服务器不是单一 SaaS endpoint:需要运行 @tableau/mcp-server,并用 Streamable HTTP 暴露给 TaTi。
典型配置:
TRANSPORT=http
PORT=3927
SERVER=https://<your-tableau-cloud-or-server>
SITE_NAME=<site-content-url>
PAT_NAME=<personal-access-token-name>
PAT_VALUE=<token-value>
多用户部署建议使用 OAuth:
TRANSPORT=http
OAUTH_ISSUER=https://tableau-mcp.example.com
MCP HTTP endpoint 通常是:
https://tableau-mcp.example.com/tableau-mcpCompose + .env 配置:
- 在
.env中填写:TABLEAU_SERVER_URL、TABLEAU_SITE_NAME、TABLEAU_PAT_NAME、TABLEAU_PAT_VALUE。 - 启动服务:
docker compose up -d mcp-tableau。 - 容器以
TRANSPORT=http在端口 3927 运行(主机 8024)。
TaTi 配置:
- 在 TaTi 中使用 preset Tableau。
- Compose 默认 URL:
http://mcp-tableau:3927/tableau-mcp。 - Headers JSON:PAT 模式下留空(Tableau 认证由
mcp-tableau容器处理)。 - 启用服务器并点击 Test。
不要把 TaTi 直接指向 https://online.tableau.com 或 Tableau Server URL。TaTi 应指向 Tableau MCP server,再由该服务器调用 Tableau APIs(REST、Metadata、VDS、Pulse)。
暴露工具:list-datasources、list-workbooks、list-projects、list-views、list-custom-views、get-datasource-metadata、get-workbook、get-view-data、get-view-image、get-custom-view-data、get-custom-view-image、query-datasource、search-content、list-all-pulse-metric-definitions、generate-pulse-insight-brief。
官方文档:Tableau MCP · GitHub tableau/tableau-mcp
MCP PostgreSQL
角色:对 Postgres 执行 SQL(常与 TaTi 或业务库同实例,注意边界)。
典型用途:探查 schema、只读分析(SELECT),避免手工拷贝导出。
配置:端口 8002,URL http://mcp-postgres:8002/mcp。变量:MCP_POSTGRES_DATABASE_URL、MCP_POSTGRES_READ_ONLY(探索环境建议 true)。
MCP PDF
角色:生成 PDF 并返回可下载 URL。
配置:端口 8003,MCP_PDF_PUBLIC_BASE_URL 须对跟随链接的浏览器可达。
MCP Notion
角色:通过集成令牌权限访问 Notion 数据库与页面。
配置:端口 8004,MCP_NOTION_TOKEN。
MCP Slack
角色:按 scope 读取历史并发帖;可限制频道。
配置:端口 8006。变量:MCP_SLACK_BOT_TOKEN、MCP_SLACK_TEAM_ID、MCP_SLACK_CHANNEL_IDS(建议限制频道)。
MCP Discord
角色:Discord 侧与 Slack 桥类似 —— 公会频道与机器人权限。
配置:端口 8010,MCP_DISCORD_BOT_TOKEN、MCP_DISCORD_GUILD_ID、MCP_DISCORD_CHANNEL_IDS。
MCP Filesystem
角色:在单一根目录(FILESYSTEM_ROOT)下列表/读(有时写)文件。
配置:端口 8011,MCP_FILESYSTEM_ROOT。生产环境使用专用卷与严格权限。
MCP GitHub
角色:自动化 GitHub 工作流 —— Issue、PR、CI 上下文。
配置:端口 8007,MCP_GITHUB_TOKEN、MCP_WRITE_CONFIRM_TOKEN(保护写入)。
MCP GitLab
角色:项目、Issue、合并请求 —— SaaS 或自建 GitLab。
配置:端口 8008,MCP_GITLAB_TOKEN、MCP_GITLAB_URL。
MCP Elasticsearch
角色:全文检索与索引操作 —— 取决于 MCP 镜像与栈版本。
配置:宿主 8009 映射容器 8080,URL http://mcp-elasticsearch:8080/mcp。变量:MCP_ELASTICSEARCH_URL、凭证、可选 MCP_ELASTICSEARCH_SSL_SKIP_VERIFY。
MCP AWS
角色:AWS API —— 多为只读盘点;变更风险高。
配置:端口 8012,AWS_REGION、AWS_PROFILE 或静态密钥/会话令牌。
MCP Azure
角色:Azure 资源 —— ARM 或桥接暴露的 API。
配置:端口 8013,服务主体或 AZURE_ACCESS_TOKEN。探索场景优先 Reader。
MCP GCP
角色:GCP 项目资源 —— Compute、GKE、存储、IAM 等按服务账号只读。
配置:端口 8014,GCP_PROJECT_ID、GCP_REGION、GCP_SERVICE_ACCOUNT_JSON(切勿提交)。
MCP Email (SMTP)
角色:通过 SMTP 发邮件 —— 不含 IMAP 收件。
配置:端口 8015,SMTP_*,SMTP_ALLOWED_RECIPIENTS 防滥用。
MCP Dagster
角色:通过 GraphQL 驱动 Dagster —— 资产、作业、运行、分区。
配置:端口 8016,DAGSTER_GRAPHQL_URL、DAGSTER_API_TOKEN、DAGSTER_ALLOW_MUTATIONS。
MCP Apache Airflow
角色:通过稳定的 REST API(/api/v1)查询与控制 Apache Airflow:DAG、dag run、任务;可选触发或暂停 DAG。
典型用途:列出 DAG、查看最近一次运行状态、在允许写入时触发运行。
桥能力:读取 DAG 列表与详情、列出/查看 dag run、列出任务;写入(触发运行、暂停/恢复 DAG)需 AIRFLOW_ALLOW_MUTATIONS=true 且 Airflow 账户权限足够。
配置:端口 8017(MCP_AIRFLOW_PORT);TaTi 中 URL:http://mcp-airflow:8017/mcp。变量:AIRFLOW_BASE_URL(不含 /api/v1)、AIRFLOW_USERNAME / AIRFLOW_PASSWORD、可选 AIRFLOW_API_TOKEN、AIRFLOW_SSL_VERIFY、AIRFLOW_ALLOW_MUTATIONS。
MCP dbt Cloud(Discovery API)
角色:通过 Discovery GraphQL 查询 dbt Cloud 的项目元数据(模型、来源等)。
配置:端口 8018,TaTi URL:http://mcp-dbt:8018/mcp。变量:DBT_CLOUD_DISCOVERY_URL(账户 Access URLs)、DBT_CLOUD_TOKEN(服务令牌)、可选 DBT_CLOUD_ENVIRONMENT_ID、DBT_SSL_VERIFY。
说明:面向 dbt Cloud;本地 dbt Core 项目请用 MCP dbt Core。
MCP dbt Core(本地 CLI)
角色:在容器内对挂载的 dbt 项目目录运行 dbt Core CLI —— parse、ls、compile、manifest 摘要;可选 deps/run/test/build(需 DBT_ALLOW_MUTATIONS=true)。
配置:端口 8019(MCP_DBT_CORE_PORT),TaTi URL:http://mcp-dbt-core:8019/mcp。变量:DBT_CORE_HOST_PROJECT、DBT_CORE_PROJECT_DIR、DBT_PROFILES_DIR、DBT_CORE_TARGET、DBT_ALLOW_MUTATIONS。
说明:镜像内置 dbt-postgres;其他适配器需自行扩展镜像。连接仓库执行 compile/run 需要有效凭证。
MCP Grafana
角色:官方 Grafana MCP —— 仪表盘、文件夹、告警。
配置:端口 8020,MCP_GRAFANA_URL、MCP_GRAFANA_SERVICE_ACCOUNT_TOKEN,可选组织 ID。
MCP Prometheus
角色:PromQL 查询、target、序列元数据。
配置:端口 8021,MCP_PROMETHEUS_URL,可选认证,MCP_PROMETHEUS_SSL_VERIFY。
MCP Datadog
角色:Datadog 托管 MCP(默认 Compose 不含容器)—— APM、日志、指标视产品而定。
配置:MCP_DATADOG_MCP_URL(美区/欧区)。密钥常以 HTTP 头在 TaTi 配置(DD_API_KEY、DD_APPLICATION_KEY)。
MCP HubSpot
角色:连接 HubSpot 官方远程 MCP 服务器,用于 CRM 与营销数据:contacts、companies、deals、tickets、activities、campaigns、marketing content 与 properties。
该远程服务器不同于 HubSpot Developer MCP server。Developer MCP 面向本地 CLI 开发工具;TaTi 中应使用 https://mcp.hubspot.com/ 访问 CRM / marketing 数据。
配置:
- 在 HubSpot 中创建 MCP auth app:Development → MCP Auth Apps → Create MCP auth app。
- 配置与 OAuth 客户端匹配的 Redirect URL。
- 获取
Client ID与Client secret。 - 通过支持 PKCE 的 OAuth flow 获取 access token。HubSpot 强制要求 PKCE。
- 在 TaTi preset HubSpot 中使用 URL
https://mcp.hubspot.com/。 - Headers JSON:json
{
  "Authorization": "Bearer <YOUR_HUBSPOT_ACCESS_TOKEN>"
}
TaTi 当前可以使用 Bearer token 调用远程 MCP,但 UI 内还没有 HubSpot OAuth PKCE flow。可先用 MCP Inspector 或专用 OAuth 集成生成 token。
MCP Zendesk
角色:通过 reminia/zendesk-mcp-server 连接 Zendesk Support。上游服务器使用 stdio,因此 TaTi 通过本地 Docker bridge mcp-zendesk 暴露应用可调用的 HTTP /mcp endpoint。
典型用途:
- 分析 ticket 趋势:数量、重复主题、摩擦点、升级情况。
- 总结对话,并建议 tags、分类或 triage 动作。
- 读取最近 tickets、获取指定 ticket、查看 ticket comments。
- 创建 tickets、添加 comments、更新 status、priority、assignee、tags 或 custom fields。
- 根据重复客户问题发现 Help Center 文档缺口。
暴露的工具:
get_tickets:分页、排序列出最新 tickets。get_ticket:按 ID 获取 ticket。get_ticket_comments:获取 ticket comments。create_ticket_comment:添加 public 或 private comment。create_ticket:创建 ticket,支持 subject、description、priority、type、tags 与 custom fields。update_ticket:更新 status、priority、type、assignee、requester、tags、custom fields 或 due date。
服务器还暴露 zendesk://knowledge-base resource,用于 Help Center articles,并提供 analyze-ticket 与 draft-ticket-response prompts。
Zendesk 配置:
- 创建或选择一个 Zendesk technical user。
- 生成 Zendesk API key。
- 在
.env中填写:ZENDESK_SUBDOMAIN、ZENDESK_EMAIL、ZENDESK_API_KEY。
TaTi 配置:
- 使用 Docker Compose 启动或重启
mcp-zendeskcontainer。 - 在 TaTi 中使用 preset Zendesk。
- URL:
http://mcp-zendesk:8025/mcp。 - Headers JSON 留空;Zendesk 认证由 container 通过
.env处理。 - 启用服务器并点击 Test。
该服务器可以写入 Zendesk(create_ticket、create_ticket_comment、update_ticket)。如果想缩小权限范围,请使用权限受限的 technical account。
文档 / 资源:reminia/zendesk-mcp-server
MCP ServiceNow
角色:通过 michaelbuckner/servicenow-mcp 连接 ServiceNow。上游服务器使用 stdio,因此 TaTi 通过本地 Docker bridge mcp-servicenow 暴露应用可调用的 HTTP /mcp endpoint。
典型用途:
- 搜索 incidents、users、Knowledge articles 与 ServiceNow records。
- 读取可用 tables、schemas 与 table records。
- 创建或更新 incidents。
- 添加 customer-visible comments 或 internal work notes。
- 使用 natural language search/update。
- 谨慎更新 ServiceNow scripts(script includes、business rules、client scripts)。
暴露的资源:
servicenow://incidents与servicenow://incidents/{number}servicenow://usersservicenow://knowledgeservicenow://tables与servicenow://tables/{table}servicenow://schema/{table}
暴露的工具:
create_incidentupdate_incidentsearch_recordsget_recordperform_queryadd_commentadd_work_notesnatural_language_searchnatural_language_updateupdate_script
ServiceNow 配置:
- 创建或选择一个有 API access 的 technical account。
- 将 roles 限制在预期范围内(incidents、knowledge、tables/scripts 仅在需要时授予)。
- 选择认证方式:basic auth、token,或 OAuth client credentials + username/password。
TaTi 配置:
- 在
.env中填写:
SERVICENOW_INSTANCE_URL=https://your-instance.service-now.com/
SERVICENOW_USERNAME=
SERVICENOW_PASSWORD=
# Alternative: SERVICENOW_TOKEN 或 SERVICENOW_CLIENT_ID/SECRET + username/password
SERVICENOW_TOKEN=
SERVICENOW_CLIENT_ID=
SERVICENOW_CLIENT_SECRET=
MCP_SERVICENOW_PORT=8026- 启动或重启
mcp-servicenowcontainer。 - 在 TaTi 中使用 preset ServiceNow。
- URL:
http://mcp-servicenow:8026/mcp。 - Headers JSON 留空;ServiceNow 认证由 container 通过
.env处理。 - 启用服务器并点击 Test。
该服务器可以写入 ServiceNow(create_incident、update_incident、add_comment、add_work_notes、natural_language_update、update_script)。建议使用权限受限的 technical account,生产环境不要轻易授予 script 权限。
文档 / 资源:michaelbuckner/servicenow-mcp · ServiceNow MCP Client
MCP Atlassian / Jira + Confluence
角色:连接 Atlassian Rovo 远程 MCP 服务器,通过一个连接器访问 Jira、Confluence 与 Compass。适合在 TaTi 中交叉分析 delivery、tickets、文档与产品上下文。
典型用途:
- 在同一个 prompt 中关联 Jira issue、GitHub PR 与 Confluence 页面。
- 用 Confluence 上下文总结 Jira tickets。
- 根据权限创建或补充 Jira issues 与 Confluence pages。
- 找出没有 PR 的 tickets、没有 ticket 的 PR,或没有文档的 feature。
配置:
- 在 TaTi 中使用 preset Atlassian (Jira + Confluence)。
- URL:
https://mcp.atlassian.com/v1/mcp。 - Headers JSON:json
{ "Authorization": "Bearer <YOUR_ATLASSIAN_ACCESS_TOKEN>" } - 启用服务器并点击 Test。
Atlassian 使用 OAuth 2.1,并遵循 Atlassian 用户权限。TaTi 当前可以使用 Bearer token 调用该 endpoint,但 UI 内还没有完整 OAuth flow。建议使用 /v1/mcp,不要使用旧的 /v1/sse endpoint。
MCP monday.com
角色:连接 monday.com 官方托管 MCP 服务器,访问 workspace 中的 boards、items、列、更新、monday docs、dashboards 与 insights。适合项目管理、monday CRM 与运营流程,可与 Jira/Atlassian 互补或替代。
典型用途:
- 项目报告:sprint 摘要、团队负载、各 board 截止日期(含 monday dev)。
- 将会议纪要转为结构化任务(负责人、优先级、截止日期)。
- 跨团队可见性:在多个 board 上分析阻塞项。
- 运营 / 支持:事件、请求与 checklist。
- monday CRM:leads、deals、pipeline 与后续步骤。
- 文档:在 workspace 或 item 上创建 spec、SOP、复盘文档。
配置:
- 在 TaTi 中使用 preset monday.com。
- URL:
https://mcp.monday.com/mcp。 - Headers JSON:json
{ "Authorization": "Bearer <YOUR_MONDAY_ACCESS_TOKEN>" } - 可选 — API 版本:json
{ "Authorization": "Bearer <YOUR_MONDAY_ACCESS_TOKEN>", "Api-Version": "2026-07" } - 启用服务器并点击 Test。
monday MCP 需要 OAuth(首次连接需授权)。若无法连接,请管理员检查 Admin → Permissions → AI Connectors。TaTi 可用 Bearer token 调用,但 UI 内尚无完整 OAuth flow。
官方文档:Get started with monday MCP · Platform MCP overview
MCP Linear
角色:连接 Linear 官方远程 MCP 服务器,访问 issues、projects、comments 与 cycles。适合把产品 roadmap、bugs、优先级和执行进度与 GitHub、Slack、Jira 或 monday.com 一起分析。
典型用途:
- 搜索、总结并排序 Linear issues。
- 根据 OAuth 权限创建或更新 issues、projects 与 comments。
- 在同一个 prompt 中关联 Linear issues、GitHub PR 与 Slack 讨论。
- 找出没有 owner 的 bugs、有风险的 projects 或 cycle blocker。
- 生成产品 rollup:roadmap、项目进度、triage 与风险。
配置:
- 在 TaTi 中使用 preset Linear。
- URL:
https://mcp.linear.app/mcp。 - Headers JSON:json
{ "Authorization": "Bearer <YOUR_LINEAR_ACCESS_TOKEN>" } - 启用服务器并点击 Test。
Linear 使用 Streamable HTTP transport 与 OAuth 2.1 的远程 MCP。TaTi 可以使用 Bearer token 调用该 endpoint,但 UI 内还没有完整 OAuth flow。
官方文档:Linear MCP server
MCP Salesforce
角色:连接 Salesforce 托管 MCP 服务器,无需本地 Docker 桥接。可访问 SObjects、Flow、Apex、API Catalog、Data 360 与 Tableau Next,具体取决于组织中启用的产品与权限。
配置:
- 在 Salesforce 中创建 External Client App(MCP 不支持传统 Connected App)。
- OAuth scopes 包含
mcp_api与refresh_token,并启用 PKCE。 - 在 TaTi 中使用 preset Salesforce。
- 生产 URL:
https://api.salesforce.com/platform/mcp/v1/platform/sobject-reads。 - Sandbox / scratch org URL:
https://api.salesforce.com/platform/mcp/v1/sandbox/platform/sobject-reads。 - Headers JSON:json
{
  "Authorization": "Bearer <YOUR_SALESFORCE_ACCESS_TOKEN>"
}
建议先使用 platform/sobject-reads。platform/sobject-all、platform/sobject-mutations 与 platform/sobject-deletes 会开放写入或删除能力,应限制在受控环境。
Google Gmail 与日历(远程 MCP)
角色:通过 Google 托管 MCP 访问 Gmail 与日历。
配置:MCP_GMAIL_MCP_URL、MCP_GOOGLE_CALENDAR_MCP_URL、GOOGLE_CLOUD_PROJECT_ID、OAuth 变量。按需配置 Headers。
MCP Moodle
角色:Moodle 插件 MCP 端点 —— 课程与活动等。
配置:MCP_MOODLE_MCP_URL、MCP_MOODLE_TOKEN —— 令牌最小权限。
废弃与替代
- Elasticsearch MCP 镜像:
.env.example可能提示 Elastic 侧演进 —— 关注发行说明中的推荐端点。